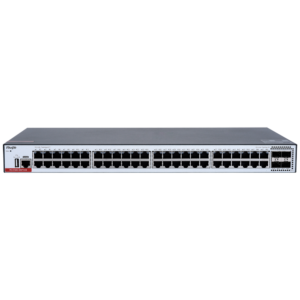
Ruijie WIS-S6510-32CQ: switch L3 de alto rendimiento para centros de datos
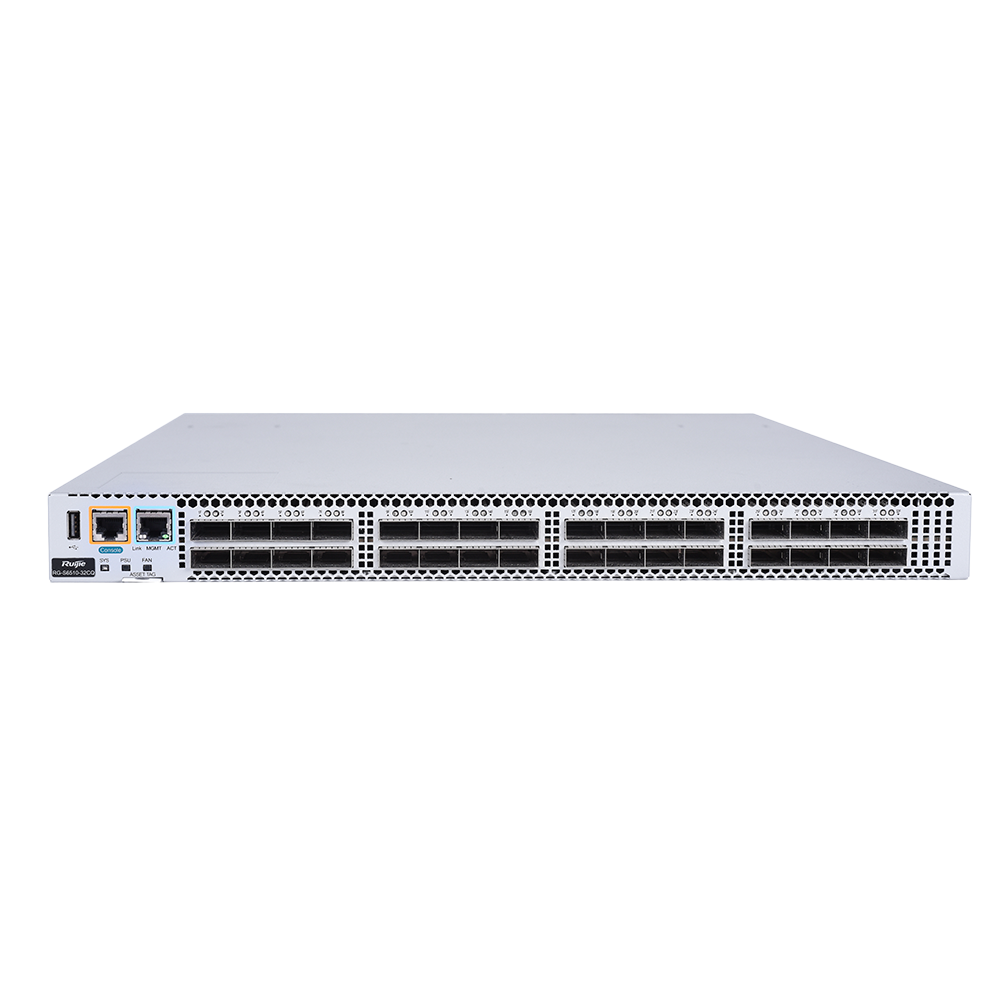
El Ruijie WIS-S6510-32CQ es un switch gestionable de capa 3 diseñado específicamente para entornos de datacenter que demandan máximo rendimiento, alta densidad de puertos 100G y protocolos avanzados de virtualización de red. Con 32 puertos QSFP28 a 100G, ofrece una capacidad de conmutación sin bloqueo de 6,4 Tbps y una tasa de reenvío de 2030 Mpps, siendo una solución idónea para arquitecturas Spine-Leaf y entornos DCI.
Interfaces y conectividad
El chasis integra 32 puertos QSFP28 a 100G para tráfico de servicio, un puerto MGMT RJ45 para gestión fuera de banda, un puerto de consola RJ45 y un puerto USB 2.0 tipo A. Esta combinación permite desplegar el equipo en topologías de acceso o spine sin adaptadores adicionales, con soporte de interfaces divididas para adaptarse a distintos escenarios de cableado.
Características de datacenter: VXLAN y Ethernet sin pérdidas
El dispositivo implementa VXLAN routing y VXLAN bridging, EVPN VXLAN, VXLAN mapping, IPv4 VXLAN sobre IPv4, IPv6 VXLAN sobre IPv4, IPv6 VXLAN sobre IPv6, y M-LAG para agregación de enlaces entre dispositivos. La compatibilidad con OpenFlow 1.3 habilita entornos SDN. Para cargas de trabajo RDMA, incorpora RoCEv2, PFC y ECN, garantizando Ethernet sin pérdidas de extremo a extremo con alta tasa de transferencia y baja latencia.
Protocolos de capa 2 y capa 3
En capa 2 cumple con IEEE 802.3ae, 802.3ak, 802.3an, 802.3x, 802.3ad (LACP estático y dinámico, M-LAG), 802.1p, 802.1Q, 802.1D (STP con protección de raíz y BPDU), 802.1w (RSTP), 802.1s (MSTP), 802.1ad (QinQ y QinQ selectivo), GVRP, LLDP, inspección IGMP v1/v2, inspección MLD y Jumbo Frame de 9 KB. En capa 3 soporta enrutamiento estático, BGP4, OSPFv2, OSPFv3, IS-IS, RIPv1, RIPv2, MBGP, enrutamiento LPM, enrutamiento basado en políticas (PBR), ECMP, WCMP, VRRP, IGMP v1/v2/v3, PIM-SSM/SM/DM, MSDP, Any-RP, BFD para BGP/IS-IS/OSPF/estático, túnel manual y túnel GRE. Incluye además MPLS VPN.
Alta disponibilidad y redundancia
El equipo dispone de dos ranuras para fuentes de alimentación con redundancia 1+1 (fuente no incluida) y cinco ventiladores en configuración redundante. Tanto las fuentes como los ventiladores son intercambiables en caliente. La tecnología VSU permite virtualizar dos unidades físicas en un único dispositivo lógico. Complementan la alta disponibilidad: GR para RIP/OSPF/BGP, BFD, DLDP, VRRP con equilibrio de carga dual-activo, REUP y RLDP.
Seguridad y gestión
Incorpora política de protección de la base de red (NFPP), política de protección de CPU (CPP), defensa contra ataques DDoS/DoS e ICMP, detección de paquetes no autorizados, cifrado de datos, defensa contra suplantación de IP de origen y ataques de escaneo de IP, autenticación RADIUS/TACACS, ACL básica y extendida (por puerto o VLAN) y filtrado de paquetes IPv4/IPv6. La gestión se realiza mediante SNMP v1/v2c/v3, SSHv1/v2, Telnet, consola, MGMT, RMON, FTP/TFTP, NTP, Syslog, SPAN/RSPAN/ERSPAN, Telemetría, ZTP, NETCONF y Python.
Especificaciones técnicas
| Puertos de servicio |
32 × 100G QSFP28 |
| Puerto de gestión |
1 × RJ45 MGMT + 1 × RJ45 consola + 1 × USB 2.0 tipo A |
| Capacidad de conmutación |
6,4 Tbps |
| Tasa de reenvío de paquetes |
2030 Mpps |
| Dimensiones (An × P × Al) |
442 mm × 560 mm × 44 mm |
| Altura en rack |
1 U |
| Consumo máximo |
450 W |
| Consumo habitual |
270 W |
| Consumo en reposo |
150 W |
| Alimentación |
AC 100 V – 240 V, 50/60 Hz |
| Fuente de alimentación |
No incluida; 2 ranuras con redundancia 1+1 |
| Ventiladores |
5 unidades incluidas; redundantes |
| Temperatura de funcionamiento |
0 °C – 45 °C |
| VXLAN |
VXLAN routing, VXLAN bridging, EVPN VXLAN, VXLAN mapping, IPv4/IPv6 VXLAN over IPv4/IPv6 |
| Stacking virtual |
VSU (2 equipos en 1) |
| Protocolos L3 |
BGP4, OSPFv2, OSPFv3, IS-IS, RIPv1/v2, MBGP, PBR, ECMP, WCMP, VRRP, PIM-SSM/SM/DM, MSDP, GRE, MPLS VPN |
| QoS |
802.1p, ToS, DSCP, SP, WRR, DRR, SP+WRR, SP+DRR, WRED |
| Seguridad |
NFPP, CPP, DDoS/DoS, RADIUS, TACACS, ACL, uRPF, DHCP snooping |
| Gestión |
SNMP v1/v2c/v3, SSHv1/v2, Telnet, NETCONF, ZTP, Telemetría, Python, SPAN/RSPAN/ERSPAN |
| Jumbo Frame |
9 KB |
| OpenFlow |
OpenFlow 1.3 |
| RDMA |
RoCEv2, PFC, ECN |